Styringssystem for informasjonssikkerhet

Styringssystem for informasjonssikkerhet
Informasjonssikkerhet

Certain QMS er et fullverdig kvalitetsstyringssystem med funksjonalitet for styringsprosesser, dokumentasjon, risikovurdering, revisjon med mer. Systemet dekker også kravene til et virksomhetsomfattende styringssystem for informasjonssikkerhet (ISMS).

Det betyr at virksomheter kan bruke Certain QMS til å etablere, følge opp og dokumentere informasjonssikkerhet på en strukturert og oversiktlig måte, uten ekstra programvare eller separate ISMS-verktøy.

Denne artikkelen forklarer hvordan du kan bruke Certain QMS til å etablere og forvalte et komplett ISMS. Vi går gjennom relevante funksjoner i systemet, og beskriver hva som følger med av ferdige maler, hjelpedokumentasjon og verktøy i ISMS‑pakken vår.

Certain QMS: Et helhetlig ISMS-verktøy

Certain QMS støtter hele livssyklusen for informasjonssikkerhetsarbeid, fra etablering til kontinuerlig forbedring, og passer både for virksomheter som ønsker å sertifiseres etter ISO 27001 og for de som ønsker et strukturert ISMS uten formell sertifisering.

Systemet gir deg verktøyene du trenger for å:

  • Etablere ISMS: Få tilgang til ferdige prosedyrer, policyer og prosessmodeller som kan tilpasses din virksomhet.
  • Planlegge og følge opp: Bruk årshjul-funksjonalitet til å planlegge aktiviteter og oppgaver, tildele ansvar og sikre at oppgaver gjennomføres og dokumenteres.
  • Vurdere risiko: Risikomodulen gir oversikt og kontroll, og gjør det enkelt å følge opp tiltak.
  • Håndtere personvern: DPIA-prosessen støtter vurdering av behandlinger med høy risiko, og kobles til risikovurdering og tiltak.
  • Sikre samsvar: Samsvarsmodulen hjelper deg å dokumentere at krav fra lov, standarder og kunder overholdes.
  • Dokumentere behandling: Behandlingsprotokollen gir oversikt over virksomhetens behandlinger av personopplysninger, og fungerer som en integrert del av ISMS.

Hva er et ISMS?

Et styringssystem for informasjonssikkerhet (ISMS) er et rammeverk som hjelper virksomheter å beskytte informasjon systematisk. Det gir struktur for hvordan man identifiserer risikoer, setter inn tiltak, dokumenterer sikkerhetstiltak og følger opp over tid.

Hovedmål med ISMS:

  • Informasjon skal alltid være konfidensiell, korrekt og tilgjengelig for de som trenger den
  • Overholdelse av lovkrav, standarder og interne retningslinjer

På samme måte som et kvalitetsstyringssystem (QMS), kombinerer et ISMS prosesser, rutiner, retningslinjer og dokumentasjon for å gi virksomheten et tydelig rammeverk.

Et ISMS gjør det mulig å:

  • Vurdere og håndtere risikoer knyttet til informasjon
  • Sikre at tiltak følges opp og dokumenteres
  • Tydeliggjøre roller og ansvar for sikkerhet
  • Dokumentere samsvar med standarder og lovkrav
  • Kontinuerlig forbedre informasjonssikkerheten

Ved å bruke Certain QMS som ISMS får virksomheten alle nødvendige verktøy samlet på ett sted – fra dokumentkontroll og risikovurdering til sjekklister, prosesser og revisjon – slik at implementering og oppfølging blir oversiktlig og helhetlig.

Hvorfor er et ISMS viktig for virksomheten?

Et ISMS gir ledelsen et systematisk rammeverk for å dokumentere og følge opp at virksomheten overholder lovkrav, forskrifter og både interne og eksterne krav knyttet til informasjonssikkerhet og personvern.

Hovedårsaker til å ha et ISMS:

  • Lov- og regelverk: Et ISMS gjør det mulig å dokumentere at virksomheten følger gjeldende lover og forskrifter, som personopplysningsloven / GDPR og NIS2-direktivet for kritisk infrastruktur, eller sektor-spesifikke krav.
  • Standarder og sertifiseringer: ISO 27001 og andre internasjonale standarder setter krav til styring av informasjonssikkerhet, og et ISMS gir et dokumentert grunnlag for etterlevelse og eventuelle sertifiseringer.
  • Forventninger fra kunder: Flere kunder krever at leverandører har systematisk styring av informasjonssikkerhet, og et ISMS gir dokumentasjon på dette.
  • Risiko- og sårbarhetshåndtering: Systemet gjør det mulig å identifisere og håndtere risikoer knyttet til informasjon, samtidig som oppfølging og kontroll dokumenteres.
  • Kontinuerlig forbedring: Ved å etablere et systematisk rammeverk kan virksomheten følge opp tiltak, dokumentere resultat og stadig forbedre sikkerhetsnivået.

Med et ISMS kan man dokumentere at virksomheten tar informasjonssikkerhet på alvor, både overfor myndigheter og kunder.

En prosessorientert tilnærming til ISMS

Certain QMS støtter en prosessorientert tilnærming til styring, noe som betyr at informasjonssikkerhetsarbeidet organiseres rundt prosesser fremfor funksjoner eller avdelinger.

Informasjonssikkerhetsarbeidet etableres som et eget prosessområde hvor både hovedprosesser og underprosesser er modellert. Dette gjør det lettere å se helheten i arbeidet og hvor ansvaret ligger.

Dokumentasjon kobles til prosessene

All dokumentasjon (prosedyrer, veiledere, instrukser, maler med mer) kobles til relevante aktiviteter i prosessen, og ligger også logisk organisert i et eget mappeområde for informasjonssikkerhet. Brukerne kan navigere via prosessene eller mappestrukturen.

Alle dokumenter har full versjonskontroll, og både dokumenter og prosesser kan styres med rollebasert tilgang, slik at kun autoriserte brukere ser relevant innhold.

Årshjul for informasjonssikkerhetsarbeidet

Certain QMS støtter en prosessorientert tilnærming til styring, noe som betyr at informasjonssikkerhetsarbeidet organiseres rundt prosesser fremfor funksjoner eller avdelinger.

Informasjonssikkerhetsarbeidet etableres som et eget prosessområde hvor både hovedprosesser og underprosesser er modellert. Dette gjør det lettere å se helheten i arbeidet og hvor ansvaret ligger.

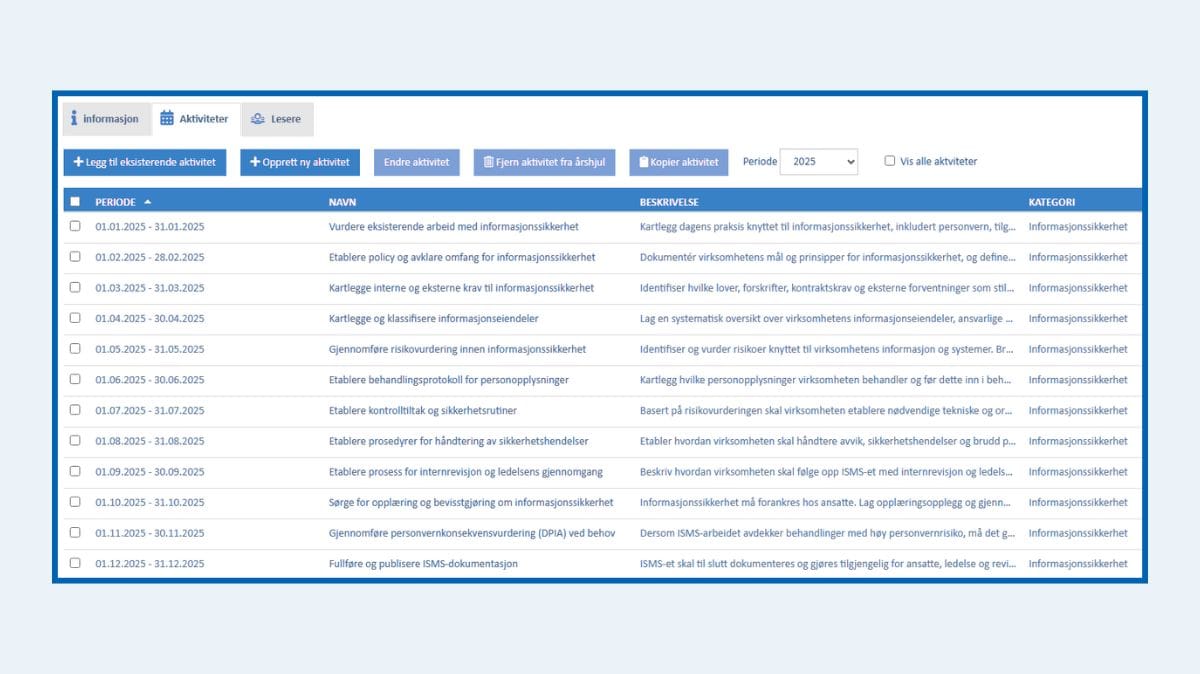
Årshjul for etablering av ISMS

Årshjulet for etablering av ISMS hjelper deg med å gjennomføre oppstartsarbeidet på en strukturert måte, slik at ISMS etableres korrekt fra starten.

Innhold:

  • 12-måneders strukturert plan
  • Aktiviteter med tydelige hjelpetekster og oppgaver
  • Grønn status vises når oppgaver er gjennomført

Eksempler på aktiviteter gjennom året:

  • Januar: Kartlegge eksisterende sikkerhetsarbeid
  • Mai: Gjennomføre risikovurdering
  • Juli: Etablere kontrolltiltak og sikkerhetsrutiner
  • Desember: Fullføre og publisere ISMS
Årshjul etablering av ISMS Certain QMS

Årshjul for etablering av ISMS.

Årshjul for kontinuerlig forbedring

Etter at ISMS er etablert skal systemet holdes levende. Dette årshjulet gir en mal for årlig vedlikehold, oppfølging og forbedring.

Aktiviteter inkluderer:

  • Revisjon av tidligere risikovurderinger
  • Internrevisjon og ledelsens gjennomgang
  • Opplæring og bevisstgjøring
  • Kontroll av behandlingsprotokoll og DPIA-behov

Ferdige dokumentmaler for ISMS

Certain QMS kan leveres med et komplett malsett for ISMS som gir virksomheten et solid utgangspunkt for å dokumentere og følge opp informasjonssikkerhet.

Malene er laget for å kunne tilpasses den enkelte virksomhet, samtidig som de sikrer at alle nødvendige elementer er på plass.

Malsettet dekker:

  • ISMS-policy
  • Alle nødvendige prosedyrer, som hendelseshåndtering, tilgangsstyring og drift
  • DPIA-prosedyre og maler
  • Revisjonsplan og revisjonsrapport
  • Ledelsens gjennomgang

Dokumentmalene har:

  • Feltlister med hjelpetekst som veileder brukeren
  • Etablerte innholdsmaler som kan hentes inn i dokumentene der det er relevant

DPIA-støtte i Certain QMS

En DPIA (Data Protection Impact Assessment) er en konsekvensvurdering av hvordan en behandling av personopplysninger kan påvirke enkeltpersoners rettigheter og friheter. Gjennomføring av DPIA er påkrevd når behandlingen kan medføre høy risiko for de registrerte.

Certain QMS støtter hele DPIA-prosessen ved å kombinere sjekklister, dokumentmaler og risikovurdering.

Slik støtter systemet DPIA-arbeidet:

  • Sjekkliste for vurdering av DPIA-behov
  • Veileder for vurdering i tråd med Datatilsynet
  • Risikoanalysemal for gjennomføring av DPIA
  • Bestillingsfunksjon for
  • Hendelsesregister for personvernrisiko
  • Egne konsekvensområder for personvernrettigheter, konfidensialitet, tilgjengelighet, integritet, omdømme, lovkrav og forskrifter

Bestilling av risikoanalyse

I Certain QMS kan brukere sende en bestilling om risikoanalyse direkte i systemet. Dette gjør det mulig for personvernansvarlig, informasjonssikkerhetsansvarlig eller andre relevante roller å få varsel om at en analyse av et system eller en prosess må gjennomføres.

Funksjonen sikrer tydelig ansvar og effektiv oppfølging, uten at alle som jobber med DPIA eller prosesser trenger å gjennomføre selve analysen.

DPIA-dokumentmal

Når en DPIA er gjennomført, kan resultatene dokumenteres i en egen DPIA-mal i Certain QMS. Malen hjelper deg å systematisk oppsummere formål, behandlingsaktivitet, vurdert risiko, tiltak og konklusjon. Innebygde hjelpetekster og en tydelig struktur sikrer at alle relevante elementer dekkes, også for brukere uten spesialkompetanse innen personvern.

Dokumentet kan kobles direkte til behandlingsprotokollen, og fungerer som virksomhetens dokumenterte bevis på at vurderingen er gjennomført i tråd med GDPR artikkel 35. DPIA-dokumentasjonen kan benyttes i ledelsens gjennomgang, interne kontroller eller eksterne revisjoner, og sikrer både sporbarhet og etterlevelse.
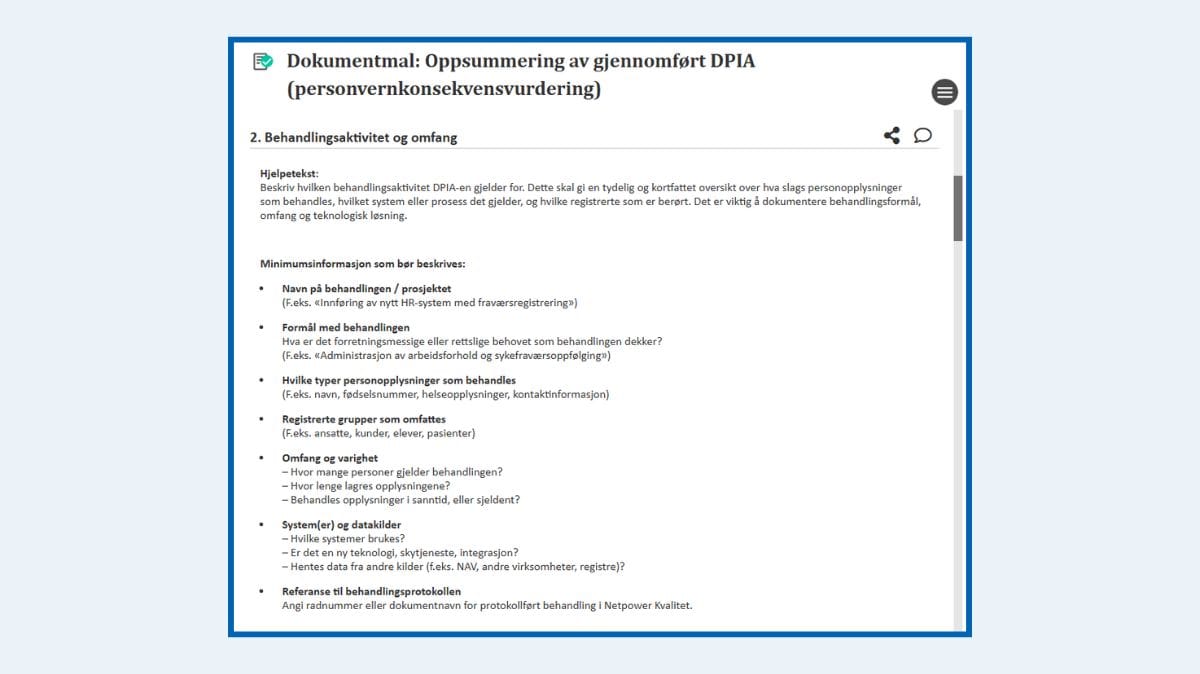
Dokumentmal oppsummering gjennomført DPIA Certain QMS

Dokumentmal for oppsummering av gjennomført DPIA.

Systematisk risikoarbeid for informasjonssikkerhet

Certain QMS tilbyr et verktøy som dekker hele risikoarbeidet, fra planlegging til oppfølging:

  • Planlegging
  • Risikoanalyse
  • Risikoevaluering
  • Risikostyring

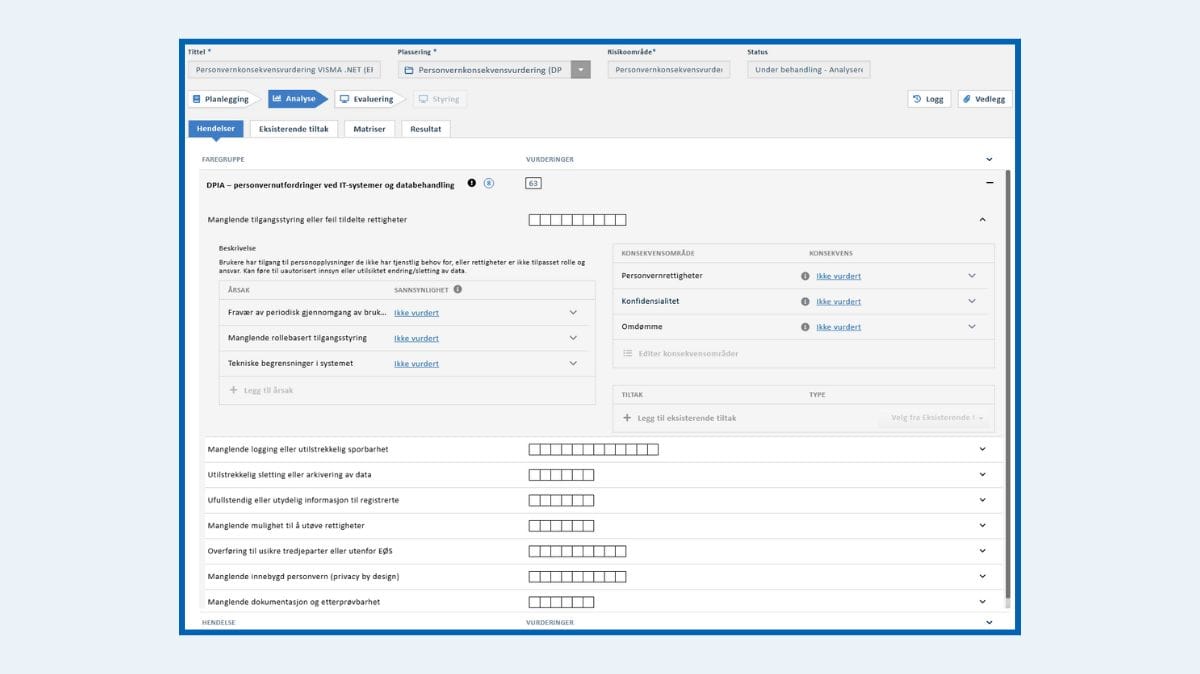
I løsningen legges informasjonssikkerhet inn som et eget risikoområde. Analysen leveres med en ferdig konfigurert mal som inkluderer relevante konsekvensområder, akseptansenivåer og forhåndsdefinerte hendelser som skal vurderes. Det forhåndsdefinerte hendelsesregisteret effektiviserer arbeidet for analysegruppen, slik at de kan fokusere på vurdering og prioritering av risiko fremfor å starte fra blanke ark når mulige trusler skal identifiseres.

Alle steg og felter i analysen har rikelig med hjelpetekster som guider brukeren gjennom prosessen. Hjelpetekstene kan også tilpasses virksomheten, og konsekvensnivåene er beskrevet med forklarende tekster for å støtte vurderingene.

Malen for risikoanalysen støtter:

  • Forhåndsdefinerte hendelser, årsaker og tiltak
  • Flere konsekvensområder, inkludert KIT + personvernrettigheter
Analysemal for DPIA Certain QMS

Analysemal for DPIA.

Visuell og dynamisk oversikt over risikobildet

Certain QMS gir en visuell fremstilling av risikobildet gjennom både risikomatriser og tabellvisninger. Dette gjør det enkelt å forstå og kommunisere hvilke trusler som er vurdert som mest kritiske, og hvilke tiltak som er iverksatt.

I tillegg tilbyr løsningen en dynamisk risikorapport hvor man kan filtrere på risikoområder, ansvarlige, avdelinger og andre parametere. Dette gir virksomheten et nåtidsspeil av det faktiske risikobildet, basert på hvilke analyser som er gjennomført og vurdert.


Rapporten gjør det mulig å:

  • Se samlet risiko innenfor områder som informasjonssikkerhet, personvern eller IKT-drift
  • Identifisere risikoer som mangler tiltak eller har høy restusikkerhet
  • Gi ledelsen en oppdatert og dokumentert oversikt over virksomhetens risikoprofil

Dette støtter systematisk oppfølging, gjør revisjoner enklere og sikrer at risikoarbeidet er forankret og synliggjort på tvers av organisasjonen.

Risikostyring med tiltak og handlingsplan

Når risikoanalysen er gjennomført, utarbeides en tiltaksplan for å redusere risikoen knyttet til informasjonssikkerhet. Tiltaksplanen danner grunnlaget for risikostyringen, hvor risikoeier tar ansvar for oppfølgingen.

I Certain QMS kan alt dette håndteres direkte i løsningen, og oppgaver som skal utføres kan tildeles fra verktøyet.

I styringsfasen kan risikoeier:

  • Prioritere tiltak for iverksetting
  • Akseptere restrisiko
  • Delegere ansvar for gjennomføring av tiltak
  • Sette frister for tiltak og oppfølging
  • Registrere kostnader knyttet til implementering
  • Følge status og fremdrift for hvert tiltak

Risikostyringen avsluttes når risikoeier har vurdert effekten av iverksatte tiltak, kvittert ut restrisiko og formulert en endelig konklusjon for arbeidet.

Samsvarsregister

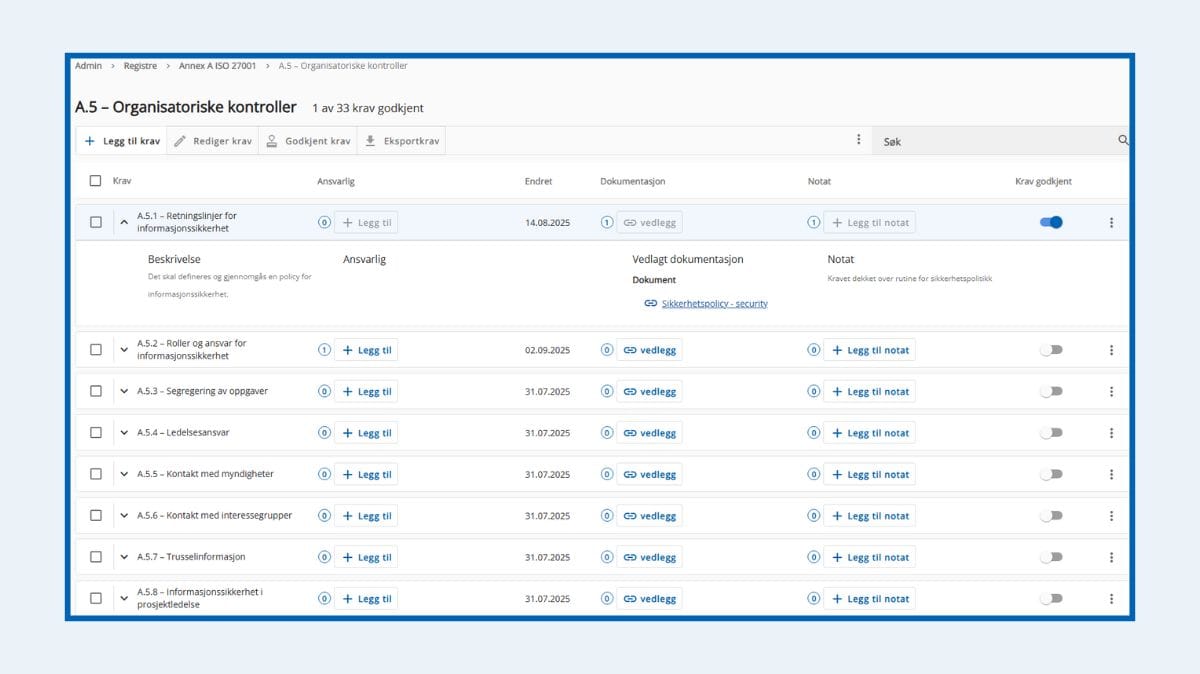
Et samsvarsregister er en oversikt over krav fra lovverk, standarder og interne retningslinjer, koblet til relevant dokumentasjon i styringssystemet. I Certain QMS er samsvarsregisteret en av mange tilgjengelige funksjoner som hjelper virksomheten med å holde oversikt og sikre etterlevelse.

For ISO 27001 Annex A er alle 93 kontroller ferdig registrert i systemet. Hver kontroll har en forklaring på hva den innebærer, og statusfelt som viser om kravet er oppfylt eller ikke. Dette gjør det enkelt å bruke registeret i revisjoner, gap-analyser og forbedringsarbeid.

Et ferdig malsett for GDPR-artikkelregister kan også utarbeides som en del av leveransen.
Samsvarsregistermannex A ISO 27001

Samsvarsregistermannex A ISO 27001.

Behandlingsprotokoll og GDPR

Certain QMS tilbyr en tabellbasert dokumentmal for behandlingsprotokoll som følger kravene i GDPR artikkel 30 og norsk personopplysningslov. Malen inkluderer felter for behandlingsgrunnlag, typer personopplysninger, lagring, sikkerhetstiltak og andre relevante opplysninger.

Dokumentasjonen kan også lenkes til tilknyttede DPIA-er og samsvarsvurderinger, slik at virksomheten enkelt får oversikt over alle koblinger mellom behandlinger, risiko og lovkrav.

Oppfølging og versjonskontroll

Som en del av arbeidet med behandlingsprotokollen støtter Certain QMS også kontroll av protokollen gjennom årshjulet for kontinuerlig forbedring. Versjonsstyring og tilgjengelighet av behandlingsprotokoll håndteres direkte i dokumentmodulen, slik at alle endringer og oppdateringer enkelt kan følges opp.

Tilgjengeliggjøring og deling av dokumentasjon

Certain QMS støtter publisering av utvalgte dokumenter på interne eller åpne portaler. Dette gjør at ansatte, kunder og samarbeidspartnere kan få tilgang til relevant informasjon uten å måtte navigere i hele systemet.

Dette bidrar til samsvar ved at alle relevante parter alltid har tilgang til korrekt og oppdatert dokumentasjon. På denne måten støttes krav til etterlevelse, opplæring og internkontroll, samtidig som viktige prosesser og rutiner blir transparente for alle som trenger dem.
Leder som følger opp informasjonssikkerhet ISMS

ISMS-pakke for Certain QMS

Ferdig installert og klart til bruk

Vår ISMS-pakke leveres ferdig konfigurert og installert på kundens egen Certain QMS-installasjon. Hver pakke gir virksomheten alt som trengs for å etablere, dokumentere og følge opp et informasjonssikkerhetsstyringssystem i tråd med ISO 27001 og GDPR:

  • ISMS-dokumentasjon: prosedyrer, policyer og prosessmodeller
  • Årshjul for etablering
  • Årshjul for kontinuerlig forbedring
  • Risikoanalysemaler for informasjonssikkerhet
  • DPIA-støtte med sjekklister, veiledere og risikomaler
  • Samsvarsregister for ISO 27001 og mulighet for GDPR-artikkelregister
  • Dokumentmal for behandlingsprotokoll
  • Full versjonskontroll og rollebasert tilgang for all dokumentasjon

Pakkene er klare til bruk fra dag én, men kan tilpasses virksomhetens behov og eksisterende prosesser.

Kontakt oss for demonstrasjon og pris.
SharePoint som arbeidsflate for kvalitetssystem

SharePoint som arbeidsflate for kvalitetssystem

Certain QMS SharePoint

En forutsetning for å lykkes med kvalitetsstyring og forbedring er at alle ansatte har rask og enkel tilgang til intern dokumentasjon og interne rapporteringssystemer.

Derfor har vi valgt å gjøre funksjonene som alle ansatte skal bruke, tilgjengelige i SharePoint.

SharePoint er kjent og brukervennlig

Å ta i bruk «enda et IT-system» kan være krevende for ansatte som ikke har et direkte ansvar for utviklingen virksomhetens HMSK-prosesser. Samtidig skal hele virksomheten dra nytte av HMSK-arbeidet som gjøres i kvalitetssystemet.

Med SharePoint som arbeidsflate kan ansatte søke opp interne prosedyrer og prosesser, samt melde inn avvik uten å forlate intranettet. Notifikasjoner i SharePoint og snarveier til leselister sikrer at informasjon når ut til alle ansatte.

Rask og enkel tilgang til oppdatert og relevant informasjon er nøkkelen til forbedring – og det kan vi tilby med SharePoint som arbeidsflate.

Hva kan man gjøre i SharePoint?

I SharePoint har vi samlet de viktigste funksjonene for virksomhetens ansatte, samt gode varslinger for oppgaver som krever behandling direkte i Certain QMS.

Avvik

Alle typer avvik, forbedringsforslag eller varslinger om kritikkverdige forhold kan registreres av ansatte direkte i SharePoint.

Saksbehandlere av avvik og andre typer saker får notifikasjoner i SharePoint som viser status på følgende:

  • Antall nye saker som må tildeles en saksbehandler
  • Antall egne saker under behandling
  • Antall oppgaver og tiltak som ikke er lukket
  • Antall saker som har overskredet intern tidsfrist

Prosesser

  • Søk opp prosesser
  • Naviger i prosesslandskap
  • Lese og klikke på aktiviteter i prosesser

Ansatte som produserer eller har ansvar for virksomhetens prosesser får egne notifikasjoner som viser hvor mange prosesser som ikke er godkjent eller som har passert revisjonsfristen.

Dokumenter

  • Søk opp dokumenter
  • Lese dokumenter
  • Avgi lesebekreftelse

Ansatte som produserer eller har ansvar for virksomhetens dokumentasjon får egne notifikasjoner som viser hvor mange dokumenter som er til godkjenning eller høring, eller som har passert revisjonsfristen.

Leselister

  • Visning av tilpasset leseliste som gjelder for den ansattes rolle/stilling
  • Notifikasjon som viser antall uleste dokumenter i leselisten

Risiko

Ansatte som utfører risikovurderinger i Certain QMS får notifikasjoner som viser antall egne risikoanalyser under arbeid, og antall risikoreduserende tiltak som ikke er lukket.

Nyttig for flere typer brukere

Certain QMS er en digital løsning som skal brukes på ulike måter og til ulike oppgaver, avhengig av hvilken rolle man har i virksomheten. For alle med leder- eller HMSK-ansvar vil Certain QMS være et viktig fag- og styringssystem.

For ansatte som jobber direkte i fagsystemet, med for eksempel utarbeidelse av dokumentasjon, risikoanalyser eller saksbehandling av avvik, vil SharePoint også være nyttig for varslinger og statusmeldinger.

Den delen av SharePoint som er personlig tilpasset viser nye saker, uleste dokumenter eller frister for revisjon og saksbehandling. Dette gir de ansvarlige en kjapp oversikt over oppgaver som venter og en praktisk snarvei rett til arbeidsflaten i Certain QMS.

Brukerkontoen i SharePoint er koblet til brukerkontoen i Certain QMS, derfor vil alltid informasjon og tilganger være tilpasset hver enkelt ansatt og deres rolle.

Marte Sunde

Marte Sunde

Business Consultant

Marte Sunde er Business Consultant for Certain QMS, med spesialisering innen kvalitetsledelse og HMS-systemer. Hun arbeider i skjæringspunktet mellom operativ praksis og digitale løsninger, og hjelper organisasjoner med å implementere og forbedre styringssystemer som sikrer etterlevelse, struktur og kontinuerlig forbedring.

ISO 42001: Standarden for AI-styringssystemer

ISO 42001: Standarden for AI-styringssystemer

ISO 42001 rådgivning

ISO 42001 er verdens første internasjonale standard for AI-styringssystemer. Standarden gir virksomheter et rammeverk for å styre risiko, ansvar, transparens og kontinuerlig forbedring knyttet til bruk av kunstig intelligens (KI). 

Etter hvert som kunstig intelligens blir en stadig viktigere del av virksomheters arbeidsprosesser, øker også kravene til kontroll, dokumentasjon og ansvarlig bruk. Samtidig innfører EU nye reguleringer gjennom AI Act. Dette gjør at stadig flere virksomheter ønsker å etablere et AI-styringssystem basert på ISO 42001. 

I denne artikkelen forklarer vi hva ISO 42001 er, hvem standarden er relevant for, hvilke krav den stiller, hvordan den henger sammen med AI Act og hvordan virksomheter kan arbeide mot sertifisering. 

Hva er ISO 42001?

ISO/IEC 42001:2023 er verdens første internasjonale standard for styringssystemer for kunstig intelligens. Standarden er utviklet av ISO (International Organization for Standardization) og IEC (International Electrotechnical Commission) og beskriver kravene til et Artificial Intelligence Management System (AIMS), ofte omtalt som et AI-styringssystem. 

På samme måte som ISO 9001 gir et rammeverk for kvalitetsstyring og ISO 27001 gir et rammeverk for informasjonssikkerhet, gir ISO 42001 et rammeverk for styring av kunstig intelligens. 

Målet er å hjelpe virksomheter med å bruke AI på en ansvarlig, dokumentert og kontrollert måte. Standarden dekker både utvikling, anskaffelse, implementering og bruk av AI-systemer. 

ISO 42001 kan brukes av virksomheter i alle bransjer og størrelser, enten de utvikler egne AI-løsninger eller benytter AI-teknologi levert av andre. 

Hvorfor ble ISO 42001 utviklet?

AI skaper store muligheter for effektivisering, innovasjon og bedre beslutningsstøtte. Samtidig introduserer teknologien nye typer risiko som tradisjonelle styringssystemer ikke fullt ut adresserer. 

Virksomheter må blant annet håndtere spørsmål som: 

  • Hvordan sikrer vi at AI-modeller gir pålitelige resultater?  
  • Hvordan oppdager vi skjevheter eller diskriminering i AI-systemer?  
  • Hvordan dokumenterer vi beslutninger som er påvirket av AI?  
  • Hvordan ivaretar vi personvern og informasjonssikkerhet?  
  • Hvem har ansvar dersom AI gir feil anbefalinger eller beslutningsgrunnlag?  
  • Hvordan overvåker vi AI-systemer som utvikler seg over tid?  

ISO 42001 ble utviklet for å gi virksomheter en strukturert metode for å håndtere disse utfordringene gjennom etablerte styringsprinsipper, risikostyring og kontinuerlig forbedring. 

Certain QMS rådgivning

Hvem er ISO 42001 relevant for?

Mange antar at ISO 42001 kun er relevant for teknologiselskaper som utvikler egne AI-modeller. I praksis er målgruppen langt bredere. Standarden er relevant for alle virksomheter som utvikler, leverer eller bruker AI i sine produkter, tjenester eller arbeidsprosesser.

    Vanlige virksomheter

    Bedrifter som bruker verktøy som Microsoft Copilot, ChatGPT eller andre AI-funksjoner i sine daglige arbeidsprosesser. 

    Helse og offentlig sektor

    Organisasjoner som bruker AI til analyse, beslutningsstøtte eller automatisering av arbeidsprosesser. 

    Industri og produksjon

    Selskaper som bruker AI til prediktivt vedlikehold, kvalitetskontroll eller produksjonsoptimalisering. 

    Finans og forsikring

    Virksomheter som benytter AI til risikovurderinger, svindeldeteksjon eller automatiserte beslutningsprosesser. 

    Programvareselskaper

    Virksomheter som utvikler AI-baserte produkter eller bygger AI-funksjonalitet inn i eksisterende løsninger. 

    Konsulent- og rådgivningsselskaper

    Virksomheter som bistår kunder med AI-rådgivning, implementering eller utvikling. 

    Bruker du allerede AI i virksomheten?

    Mange virksomheter tenker på AI som avanserte språkmodeller eller spesialutviklede løsninger. Realiteten er at mange organisasjoner allerede bruker AI i dag uten å ha et bevisst forhold til det. 

    AI er i ferd med å bli en integrert del av: 

    • Microsoft 365  
    • CRM-systemer  
    • ERP-løsninger  
    • Analyse- og rapporteringsverktøy  
    • Markedsføringsplattformer  
    • Kundeservicesystemer  
    • Rekrutteringsverktøy  

    Dette betyr at behovet for AI governance ikke bare gjelder virksomheter som utvikler AI. Det gjelder også virksomheter som bruker AI som en del av sine arbeidsprosesser. 

    Hva er et AI-styringssystem?

    Et AI-styringssystem, også kalt et styringssystem for kunstig intelligens, er summen av prosesser, roller, retningslinjer, kontroller og dokumentasjon som sikrer ansvarlig bruk av AI i virksomheten. 

    Målet er ikke å kontrollere teknologien alene. Målet er å kontrollere hvordan virksomheten bruker teknologien. 

    Et AI-styringssystem bidrar blant annet til: 

    • Klare roller og ansvar  
    • Systematisk risikostyring  
    • Kontroll på data og modeller  
    • Dokumentasjon av beslutninger  
    • Overvåkning av AI-systemer  
    • Håndtering av avvik  
    • Kontinuerlig forbedring  

    På samme måte som andre ISO-baserte styringssystemer skal AI-styringssystemet være en integrert del av virksomhetens ledelse og drift. 

    Hvordan er ISO 42001 bygget opp?

    ISO 42001 følger den samme harmoniserte strukturen som brukes i moderne ISO-standarder. Dette gjør det enklere å integrere standarden med eksisterende styringssystemer som ISO 9001 og ISO 27001. 

    Kravene er organisert i følgende hovedkapitler.

    Kapittel 4 – Organisasjonens kontekst

    Virksomheten må forstå hvordan AI påvirker interessenter, forretningsmål og omgivelser. 

    Kapittel 5 – Lederskap

    Ledelsen må etablere politikk, ansvar og mål for AI-styringssystemet. 

    Kapittel 6 – Planlegging

    Virksomheten må identifisere risikoer, muligheter og nødvendige tiltak. 

    Kapittel 7 – Støtte

    Krav til kompetanse, ressurser, kommunikasjon og dokumentasjon. 

    Kapittel 8 – Drift

    Styring av AI-relaterte aktiviteter og prosesser. 

    Kapittel 9 – Evaluering av ytelse

    Overvåkning, måling, intern revisjon og ledelsens gjennomgang. 

    Kapittel 10 – Forbedring

    Håndtering av avvik og kontinuerlig forbedring av styringssystemet. 

    Certain QMS rådgivning

    Hvilke krav stiller ISO 42001?

    Selv om standarden inneholder mange detaljerte krav, er det noen sentrale temaer som går igjen. 

    AI governance

    Virksomheten må etablere tydelige styringsmekanismer for bruk av kunstig intelligens. Dette innebærer blant annet roller, ansvar, beslutningsprosesser og rapportering. 

    Risikostyring

    AI-relaterte risikoer må identifiseres, vurderes og håndteres systematisk. Risikoene kan være tekniske, juridiske, etiske eller forretningsmessige. 

    Konsekvensvurderinger

    Standarden legger stor vekt på å forstå hvilke konsekvenser AI-systemer kan få for mennesker, organisasjonen og samfunnet. 

    Livssyklusstyring

    AI-systemer skal styres gjennom hele livssyklusen: 

    • Planlegging
    • Utvikling
    • Testing
    • Implementering
    • Drift
    • Overvåkning
    • Avvikling

    Datastyring

    Virksomheten må ha kontroll på kvaliteten, opprinnelsen og bruken av data som benyttes i AI-systemer. 

    Transparens

    Interessenter må få nødvendig informasjon om hvordan AI brukes og hvilke konsekvenser bruken kan ha. 

    Kontinuerlig forbedring

    AI-styringssystemet skal evalueres og forbedres over tid på samme måte som andre ledelsessystemer.

    Vi kan bistå med ISO 42001

    Ta kontakt for å høre hvordan vi kan hjelpe din virksomhet!

    Hvilke virksomheter bør etablere et AI-styringssystem?

    Det finnes ingen fasit, men enkelte virksomheter vil ha større behov enn andre. 

    Et AI-styringssystem er spesielt relevant dersom virksomheten: 

    • Utvikler egne AI-løsninger  
    • Leverer AI-baserte tjenester til kunder  
    • Bruker AI i beslutningsprosesser  
    • Behandler personopplysninger gjennom AI  
    • Opererer i regulerte bransjer  
    • Forventer krav fra kunder eller myndigheter knyttet til AI  

    Mange virksomheter opplever allerede at kunder stiller spørsmål om hvordan AI brukes, hvilke data som benyttes og hvilke kontroller som er etablert. 

    Certain QMS rådgivning

    Hvordan skiller ISO 42001 seg fra ISO 9001?

    ISO 9001 handler om kvalitetsstyring. 

    ISO 42001 handler om styring av kunstig intelligens. 

    Begge standardene bygger på risikobasert tenkning, ledelsesforankring og kontinuerlig forbedring. ISO 42001 introduserer imidlertid krav som er spesifikke for AI. 

    Dette inkluderer blant annet: 

    • AI-risikovurderinger  
    • Datastyring  
    • Transparens  
    • Menneskelig kontroll  
    • Konsekvensvurderinger  
    • AI-spesifikk governance  

    For virksomheter som allerede er sertifisert etter ISO 9001 vil mye av strukturen være kjent. 

    Hvordan skiller ISO 42001 seg fra ISO 27001?

    ISO 27001 fokuserer på informasjonssikkerhet. 

    ISO 42001 fokuserer på styring av kunstig intelligens. 

    Det finnes betydelig overlapp mellom standardene, spesielt innen: 

    • Risikostyring  
    • Leverandørstyring  
    • Dokumentasjon  
    • Intern revisjon  
    • Ledelsens gjennomgang  
    • Kontinuerlig forbedring  

    Mange virksomheter vil derfor kunne integrere ISO 42001 med eksisterende styringssystemer basert på ISO 27001. 

    Hva er forskjellen mellom ISO 42001 og AI governance?

    AI governance beskriver disiplinen eller fagområdet som handler om styring av kunstig intelligens. 

    ISO 42001 er en konkret standard som beskriver hvordan virksomheter kan etablere et styringssystem for AI governance. 

    Man kan derfor si at: 

    • AI governance er målet.  
    • ISO 42001 er rammeverket.  

      På samme måte som informasjonssikkerhet er fagområdet, mens ISO 27001 er standarden som beskriver hvordan arbeidet kan organiseres. 

      Hvordan henger ISO 42001 sammen med EU AI Act?

      AI Act er EUs regelverk for kunstig intelligens. 

      ISO 42001 er en internasjonal standard for AI-styringssystemer. 

      Dette er to forskjellige ting, men de har mange felles temaer. 

      AI Act stiller juridiske krav til bestemte typer AI-systemer. ISO 42001 gir et styringsrammeverk som kan hjelpe virksomheter med å etablere prosesser, ansvar og dokumentasjon som støtter etterlevelse av disse kravene. 

      Begge fokuserer blant annet på: 

      • Risikostyring  
      • Dokumentasjon  
      • Transparens  
      • Ansvarlighet  
      • Overvåkning  
      • Menneskelig kontroll 

      Kan ISO 42001 hjelpe virksomheten med AI Act?

      Ja. ISO 42001 er en internasjonal standard og kan sertifiseres gjennom akkrediterte sertifiseringsorganer på samme måte som ISO 9001 og ISO 27001. 

      Interessen for ISO 42001 er fortsatt i en tidlig fase i Norge, men mange forventer at etterspørselen vil øke betydelig etter hvert som AI Act får større betydning og AI tas i bruk i stadig flere virksomheter. 

      Hvordan blir man sertifisert etter ISO 42001?

      Veien til sertifisering vil variere mellom virksomheter, men består ofte av følgende steg: 

      1. Kartlegg dagens bruk av AI

      Identifiser hvilke AI-systemer som brukes i virksomheten. 

      2. Gjennomfør en gap-analyse

      Sammenlign dagens praksis med kravene i ISO 42001. 

      3. Etabler et AI-styringssystem

      Definer roller, ansvar, prosesser og nødvendig dokumentasjon. 

      4. Implementer nødvendige kontroller

      Gjennomfør tiltak knyttet til risikostyring, datastyring og governance. 

      5. Gjennomfør intern revisjon

      Kontroller at styringssystemet fungerer som planlagt. 

      6. Gjennomfør ledelsens gjennomgang

      Ledelsen må evaluere systemets effektivitet og modenhet. 

      7. Sertifiseringsrevisjon

      Et akkreditert sertifiseringsorgan gjennomfører revisjon og vurderer om kravene er oppfylt. 

      Hvordan komme i gang med ISO 42001?

      For mange virksomheter er det viktigste første steget å skaffe oversikt. 

      Start med å kartlegge: 

      • Hvilke AI-verktøy som brukes i virksomheten  
      • Hvem som bruker dem  
      • Hvilke data som behandles  
      • Hvilke risikoer som finnes  
      • Hvilke krav kunder eller myndigheter stiller  

      Deretter kan virksomheten etablere et styringssystem som bygger videre på eksisterende prosesser for kvalitet, informasjonssikkerhet, personvern og risikostyring. 

      Certain QMS rådgivning

      Rådgivning og støtte på veien mot sertifisering

      ISO 42001 er verdens første internasjonale standard for AI-styringssystemer. Standarden gir virksomheter et strukturert rammeverk for å styre risiko, ansvar, transparens og kontinuerlig forbedring knyttet til bruk av kunstig intelligens. 

      Etter hvert som AI blir en stadig viktigere del av hvordan virksomheter arbeider, tar beslutninger og leverer tjenester, vil behovet for AI governance og dokumentert styring øke. 

      For virksomheter som ønsker å etablere et AI-styringssystem, forberede seg på AI Act eller dokumentere modenhet innen ansvarlig bruk av kunstig intelligens, vil ISO 42001 sannsynligvis bli en av de viktigste standardene i årene som kommer. 

      Oppsummering

      ISO 42001 er verdens første internasjonale standard for AI-styringssystemer. Standarden gir virksomheter et strukturert rammeverk for å styre risiko, ansvar, transparens og kontinuerlig forbedring knyttet til bruk av kunstig intelligens. 

      Etter hvert som AI blir en stadig viktigere del av hvordan virksomheter arbeider, tar beslutninger og leverer tjenester, vil behovet for AI governance og dokumentert styring øke. 

      For virksomheter som ønsker å etablere et AI-styringssystem, forberede seg på AI Act eller dokumentere modenhet innen ansvarlig bruk av kunstig intelligens, vil ISO 42001 sannsynligvis bli en av de viktigste standardene i årene som kommer. 

      Snakk med oss om styringssystemer for AI

      Vi hjelper virksomheter med rådgivning, etablering og videreutvikling av styringssystemer for AI. Ta kontakt for å høre hvordan vi kan hjelpe deg!

      Mirjam Meling

      Mirjam Meling

      Marketing & Communication Manager

      Produserer innhold for Certain QMS om ledelsessystemer, kvalitetsstyring, informasjonssikkerhet og AI governance. Hun samarbeider med fagspesialister for å formidle komplekse temaer på en tydelig og praktisk måte.

      AI Act og norske virksomheter: Hvem får nye krav, og hvem påvirkes i liten grad? 

      AI Act og norske virksomheter: Hvem får nye krav, og hvem påvirkes i liten grad? 

      AI act i norske virksomheter

      Da personvernforordningen (GDPR) ble innført, ble praktisk talt alle virksomheter berørt. Mange ledere spør derfor om AI Act vil få tilsvarende konsekvenser. Svaret er mer nyansert. 

      AI Act er bygget opp rundt en risikobasert tilnærming, der kravene avhenger av hvordan kunstig intelligens brukes og hvilke konsekvenser den kan få for mennesker og samfunn. To virksomheter kan derfor bruke AI hver dag, men møte helt ulike regulatoriske krav. 

      For de fleste virksomheter er det ikke bransjen alene som avgjør hvor mye de påvirkes av AI Act. Det avgjørende er hvilke AI-systemer som er i bruk, hvilke data de behandler, og om de inngår i beslutninger som påvirker mennesker. 

      AI Act regulerer ikke all bruk av kunstig intelligens likt

      AI Act skiller mellom ulike risikonivåer. Mens enkelte typer AI blir forbudt, vil de strengeste kravene gjelde såkalte høyrisikosystemer. 

      Dette innebærer at mange virksomheter vil kunne bruke generative AI-verktøy uten omfattende nye forpliktelser, mens andre må etablere dokumenterte prosesser for risikovurdering, kontroll og oppfølging. 

      Derfor er det misvisende å spørre om en virksomhet er «omfattet av AI Act». Alle virksomheter som bruker AI vil i større eller mindre grad bli berørt. Det sentrale spørsmålet er hvor stor betydning regelverket får for den enkelte virksomheten. 

      Virksomheter med begrenset påvirkning

      For mange organisasjoner brukes AI primært som et verktøy som støtter ansatte i det daglige arbeidet. 

      Eksempler kan være: 

      • Generering av tekstutkast og innhold  
      • Oppsummering av møter og dokumenter  
      • Kodeassistanse for utviklere  
      • Språkstøtte og oversettelser  
      • Analyse av store mengder informasjon  

      I slike tilfeller er det mennesker som tar beslutningene, mens AI fungerer som et produktivitetsverktøy. 

      Selv om disse virksomhetene fortsatt bør ha oversikt over hvilke AI-løsninger som brukes, vil de normalt ikke møte de mest omfattende kravene i AI Act. 

      Virksomheter med moderat påvirkning

      Et annet bilde oppstår når AI blir en integrert del av operative prosesser. 

      Innen industri, energi, transport og offshore brukes kunstig intelligens i økende grad til analyser, optimalisering og prediktivt vedlikehold. AI kan bidra til å identifisere avvik, forutsi feil eller anbefale tiltak basert på store datamengder. 

      I slike tilfeller er ikke hovedutfordringen nødvendigvis menneskerettigheter eller diskriminering. Derimot øker behovet for kontroll med datakvalitet, sporbarhet og forståelse av hvordan AI-modellene påvirker beslutningsgrunnlaget. 

      Mange virksomheter i disse sektorene vil derfor oppleve at AI Act skaper behov for bedre dokumentasjon og styring, selv om løsningene ikke nødvendigvis klassifiseres som høyrisikosystemer. 

      Virksomheter som kan omfattes av strengere krav

      De mest omfattende kravene i AI Act er knyttet til AI-systemer som kan påvirke enkeltpersoners rettigheter, muligheter eller tilgang til viktige tjenester. Dette gjelder blant annet løsninger som brukes innen følgende fagområder.

      Rekruttering og HR

      AI som brukes til å rangere kandidater, filtrere søknader eller gi anbefalinger i ansettelsesprosesser kan omfattes av høyrisikokategoriene i regelverket. 

      Utdanning

      AI-løsninger som påvirker vurderinger av studenter eller beslutninger om utdanningsløp kan utløse strengere krav. 

      Helse og omsorg

      AI som brukes til diagnostikk eller klinisk beslutningsstøtte er blant områdene som er underlagt betydelig regulering. 

      Offentlig sektor

      Kommuner, direktorater og andre offentlige virksomheter må være særlig oppmerksomme dersom AI inngår i saksbehandling eller beslutninger som påvirker innbyggere. 

      I disse tilfellene stiller AI Act krav til blant annet risikohåndtering, dokumentasjon, menneskelig kontroll og løpende oppfølging. 

      AI Act readiness handler om virksomhetens AI-portefølje

      For ledere er det derfor mer relevant å kartlegge virksomhetens AI-portefølje enn å forsøke å avgjøre om virksomheten «er omfattet av AI Act». 

      To organisasjoner i samme bransje kan ha vidt forskjellige risikoprofiler. 

      Et universitet som bruker AI til administrative oppgaver står overfor andre krav enn et universitet som bruker AI til vurdering av studenter. På samme måte vil en kommune som bruker generativ AI til tekstproduksjon ha et annet risikobilde enn en kommune som benytter AI i saksbehandling eller beslutningsprosesser. 

      Det første steget mot AI Act readiness er derfor å etablere oversikt over hvilke AI-systemer som brukes i virksomheten, hvilke prosesser de inngår i, og hvilke konsekvenser de kan få dersom de gir feil resultater. 

      Fra AI-bruk til AI-styring

      For mange virksomheter vil AI Act ikke innebære omfattende nye krav på kort sikt. Likevel bidrar regelverket til å synliggjøre et behov som allerede eksisterer: behovet for kontroll over hvordan kunstig intelligens brukes i organisasjonen. 

      Virksomheter som tidlig etablerer oversikt over AI-porteføljen sin vil være bedre rustet til å håndtere både regulatoriske krav og den raske utviklingen innen kunstig intelligens. 

      Status for AI Act i Norge (juni 2026)

      AI Act trådte i kraft i EU i august 2024, men innføringen skjer gradvis over flere år. Regelverket er ennå ikke fullt implementert i norsk lov, men forventes å bli innlemmet gjennom EØS-avtalen. 

      Samtidig har flere av de mest omfattende kravene fått utsatte frister på EU-nivå. For mange virksomheter betyr dette at tiden fremover bør brukes til å skaffe oversikt over hvordan kunstig intelligens brukes i organisasjonen og hvilke deler av virksomheten som kan bli berørt av regelverket. 

      Selv om de strengeste kravene ikke gjelder for alle virksomheter i dag, er AI Act et tydelig signal om at myndighetene forventer mer kontroll, dokumentasjon og ansvarlighet rundt bruk av kunstig intelligens. 

      AI act i Norge

      Snakk med oss om styringssystemer for AI

      Vi hjelper virksomheter med rådgivning, etablering og videreutvikling av styringssystemer for AI. Ta kontakt for å høre hvordan vi kan hjelpe deg!

      Mirjam Meling

      Mirjam Meling

      Marketing & Communication Manager

      Produserer innhold for Certain QMS om ledelsessystemer, kvalitetsstyring, informasjonssikkerhet og AI governance. Hun samarbeider med fagspesialister for å formidle komplekse temaer på en tydelig og praktisk måte.

      AI-risikostyring er ikke som annen risiko – slik tenker ISO 42001

      AI-risikostyring er ikke som annen risiko – slik tenker ISO 42001

      AI risiko

      Mange virksomheter har allerede etablerte prosesser for risikostyring. De identifiserer risikoer, vurderer sannsynlighet og konsekvens, implementerer tiltak og følger opp gjennom revisjoner og ledelsens gjennomgang. 

      Men kunstig intelligens utfordrer flere av antakelsene tradisjonell risikostyring bygger på. 

      Det er nettopp derfor ISO 42001 legger så stor vekt på AI-risikostyring. Standarden bygger på kjente prinsipper fra ledelsessystemer, men erkjenner samtidig at AI introduserer risikofaktorer som mange virksomheter ikke tidligere har håndtert. 

      Hvorfor er AI-risiko annerledes?

      Tradisjonelle IT-systemer gjør som regel det de er programmert til å gjøre. Hvis en regel eller prosess er definert, vil systemet følge den. 

      AI-systemer fungerer annerledes. 

      De bygger ofte på statistiske modeller som lærer mønstre fra store datamengder. Resultatet er at utfallet ikke alltid er like forutsigbart som i tradisjonell programvare. Systemet kan produsere ulike svar på samme spørsmål, endre atferd over tid eller trekke konklusjoner som er vanskelige å forklare fullt ut. 

      Det betyr ikke at AI nødvendigvis er farlig. Men det betyr at risikoen må vurderes på en annen måte. 

      Risiko handler ikke bare om teknologi

      Når ledere tenker på teknologirisiko, handler det ofte om tilgjengelighet, sikkerhet og databeskyttelse. 

      For AI er dette fortsatt viktig, men risikobildet er bredere. 

      Virksomheter må også vurdere spørsmål som: 

      • Kan AI-modellen gi feil eller misvisende svar?  
      • Kan den introdusere skjevheter eller diskriminering?  
      • Kan ansatte bli for avhengige av AI-genererte anbefalinger?  
      • Er det tydelig hvem som har ansvar når AI brukes i beslutningsprosesser?  
      • Kan systemet brukes på måter det opprinnelig ikke var tiltenkt?  

      Dette er risikoer som ofte påvirker mennesker, virksomhetsprosesser, omdømme og etterlevelse av regelverk minst like mye som teknologien selv. 

      AI risikostyring

      AI-risiko er dynamisk

      En annen viktig forskjell er at AI-risiko sjelden er statisk. 

      En maskin på fabrikkgulvet fungerer stort sett likt i morgen som den gjorde i går. Mange AI-løsninger utvikler seg derimot kontinuerlig. 

      Datagrunnlag endres. Leverandører oppdaterer modeller. Nye bruksområder oppstår. Ansatte begynner å bruke verktøyene på andre måter enn det som opprinnelig var planlagt. 

      Derfor legger ISO 42001 vekt på kontinuerlig overvåkning og evaluering, ikke bare en engangsvurdering før systemet tas i bruk. 

      Risikostyring blir en løpende aktivitet. 

      Fokus på kontekst og bruk

      Et sentralt prinsipp i ISO 42001 er at risikoen ikke bare ligger i teknologien, men i hvordan teknologien brukes. 

      Samme AI-modell kan representere svært ulik risiko avhengig av formålet. 

      En chatbot som hjelper ansatte med å skrive utkast til e-poster har et helt annet risikobilde enn et system som brukes som beslutningsstøtte i ansettelser, kredittvurderinger eller helsetjenester. 

      Det betyr at god AI-risikostyring krever at virksomheten forstår:

      • Hvor AI brukes  
      • Hvem som påvirkes av bruken  
      • Hvilke beslutninger AI påvirker  
      • Hvilke konsekvenser feil kan få  

      Dette perspektivet går igjen gjennom hele ISO 42001. 

      Menneskelig kontroll er fortsatt avgjørende

      Et gjennomgående tema i standarden er betydningen av menneskelig kontroll. 

      Mange virksomheter innfører AI for å effektivisere arbeidsprosesser, men effektivisering må ikke føre til at ansvar blir uklart. 

      Ledere må kunne svare på spørsmål som: 

      • Hvem eier prosessen?  
      • Hvem godkjenner resultatene?  
      • Hvem er ansvarlig dersom noe går galt?  

      ISO 42001 legger derfor opp til at virksomheten skal definere roller, ansvar og beslutningsmyndighet knyttet til bruk av AI. 

      Teknologien kan støtte mennesker. Den fritar ikke virksomheten for ansvar. 

      Fra teknologiprosjekt til styringsoppgave

      En av de vanligste feilene virksomheter gjør, er å behandle AI som et rent IT-prosjekt. 

      ISO 42001 har et annet perspektiv. 

      Standarden plasserer AI inn i virksomhetens eksisterende styringsmodell. AI skal vurderes på samme måte som andre forhold som påvirker virksomhetens mål, risikoeksponering, etterlevelse og omdømme. 

      Derfor involverer et AI-styringssystem ofte flere funksjoner enn bare IT: 

      • Ledelse  
      • Fagavdelinger  
      • Compliance og kvalitet  
      • Personvern og informasjonssikkerhet  
      • HR  
      • Risikostyring  

      Målet er ikke å kontrollere teknologien i seg selv, men å styre hvordan virksomheten bruker den. 

      Risiko med AI

      Hva betyr dette for ledere?

      For ledere som allerede arbeider med kvalitet, internkontroll, informasjonssikkerhet eller compliance, vil mye av tankegangen i ISO 42001 være kjent. 

      Det nye er ikke nødvendigvis metodikken. 

      Det nye er at AI introduserer risikoer som krever andre vurderinger enn tradisjonelle systemer og prosesser – og at systematisk AI-risikostyring derfor blir en kjernekompetanse for fremtidens virksomheter.

      Virksomheter som lykkes med AI de kommende årene vil sannsynligvis være de som klarer å kombinere innovasjon med styring. Ikke fordi regelverket krever det, men fordi tillit, ansvarlighet og kontroll blir stadig viktigere når kunstig intelligens tas i bruk i virksomhetskritiske prosesser. 

      Snakk med oss om styringssystemer for AI

      Vi hjelper virksomheter med rådgivning, etablering og videreutvikling av styringssystemer for AI. Ta kontakt for å høre hvordan vi kan hjelpe deg!

      Mirjam Meling

      Mirjam Meling

      Marketing & Communication Manager

      Produserer innhold for Certain QMS om ledelsessystemer, kvalitetsstyring, informasjonssikkerhet og AI governance. Hun samarbeider med fagspesialister for å formidle komplekse temaer på en tydelig og praktisk måte.